Un VLAN isole un domaine de diffusion au niveau 2 du modèle OSI. Deux VLANs distincts appartiennent à deux sous-réseaux IP différents, et un switch L2 seul ne sait pas transférer un paquet d’un sous-réseau à un autre. Il faut donc un équipement capable de routage inter-VLAN pour faire le pont.
Techniquement, chaque VLAN correspond à un broadcast domain séparé. Un poste du VLAN 10 (192.168.10.0/24) et un serveur du VLAN 20 (192.168.20.0/24) partagent peut-être le même switch physique, mais leurs trames restent cloisonnées. Sans passerelle L3, aucune table de routage ne peut décider de la sortie du paquet vers l’autre sous-réseau.
C’est aussi une bonne pratique de sécurité. L’ENISA Threat Landscape 2025 analyse 4 875 incidents survenus entre le 1er juillet 2024 et le 30 juin 2025 (ENISA – European Union Agency for Cybersecurity) ; c’est son guide technique de mise en œuvre des mesures de gestion du risque qui consacre une section entière à la segmentation réseau et à la micro-segmentation, précisément pour empêcher les mouvements latéraux (Source : ENISA, guide technique v1.0, section 6.8, 2025). La segmentation via VLANs, couplée à des ACL sur l’interface de routage, filtre les flux autorisés entre segments.
Concrètement, trois options existent pour interconnecter ces VLANs : un routeur externe avec sous-interfaces 802.1Q (Router-on-a-Stick), un switch L3 dédié utilisant des SVI, ou un firewall/routeur multi-interfaces. Le choix dépend du volume de trafic, du nombre de VLANs et du budget disponible.
Le Router-on-a-Stick désigne une architecture où un routeur externe est relié à un switch par un unique lien physique configuré en trunk dot1q. Ce lien transporte tous les VLANs simultanément, et le routeur crée une sous-interface 802.1Q par VLAN pour assurer l’acheminement entre les segments.
Chaque sous-interface porte l’adresse IP de la passerelle du VLAN concerné. Sur un routeur Cisco compatible 802.1Q, on définit par exemple GigabitEthernet0/0.10 avec `encapsulation dot1Q 10` et l’IP 192.168.10.1/24, puis GigabitEthernet0/0.20 pour le VLAN 20. Le switch en face voit un port trunk unique portant les VLANs autorisés.
L’avantage : une configuration simple, peu coûteuse, pertinente pour un petit nombre de VLANs. L’inconvénient est structurel. Tout le trafic entre VLANs remonte vers le routeur puis redescend par le même câble, ce qui crée un goulot d’étranglement dès que le volume grimpe. Sur un lien Gigabit, le débit utile inter-segment est mécaniquement limité.
Cette approche reste utile en labo, pour les cursus CCNA sur Cisco Packet Tracer, ou pour de très petites structures avec deux ou trois VLANs peu sollicités. Dès que le parc grossit, ou que la voix sur IP et la vidéo entrent en jeu, on bascule vers un switch de niveau 3 pour éviter la saturation du trunk.
Un switch L2 opère uniquement au niveau des adresses MAC : il commute des trames dans un même VLAN. Un switch L3 ajoute une table de routage IP et peut acheminer des paquets entre VLANs directement, sans routeur externe, grâce à des interfaces virtuelles SVI (Switched Virtual Interface).
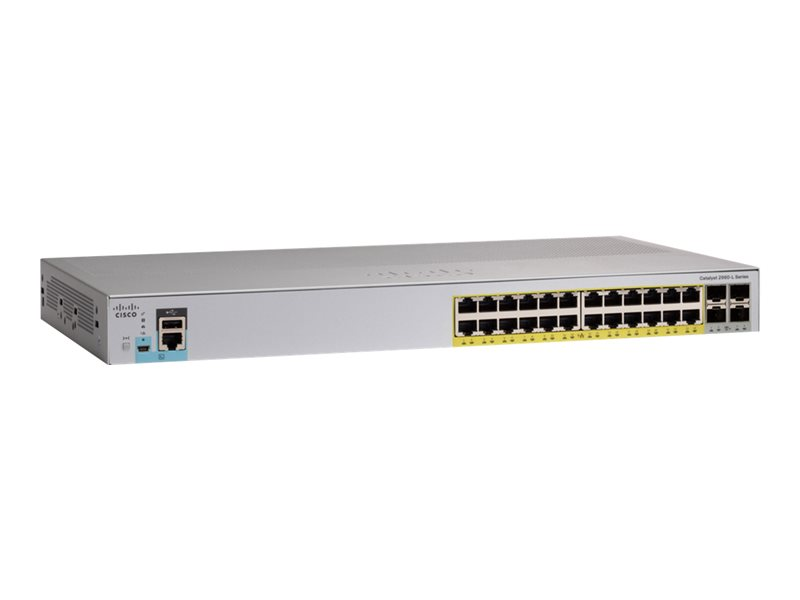
Dans le catalogue DIB, cette frontière se lit dans les fiches produit. Le Cisco Catalyst 2960X est décrit par DIB comme un switch d’accès stackable Layer 2. Son image LAN Base autorise malgré tout un routage L3 minimal, à condition de basculer le gabarit mémoire avec `sdm prefer lanbase-routing` puis de redémarrer le switch : routes statiques sur SVI uniquement, aucun protocole de routage. C’est pratique, mais ce n’est pas comparable à un switch niveau 3 complet type Catalyst 9200 ou 9300, absents de notre catalogue, qui gèrent des protocoles dynamiques et de gros volumes.
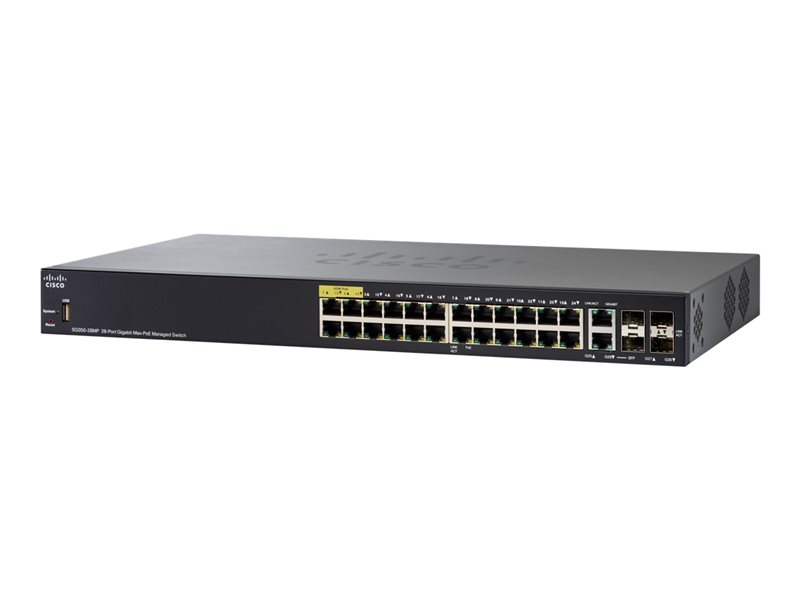
Le Cisco SG350-28P joue précisément ce rôle intermédiaire : switch niveau 3 avec routage IPv4 et IPv6 natif, SVI multiples, ACL avancées. Il convient à une PME qui veut centraliser son routage inter-VLAN sur un seul équipement, sans passer par un routeur externe. Pour aller plus loin sur cet arbitrage niveau 2 vs niveau 3, notre comparatif switch manageable niveau 2 vs niveau 3 détaille les critères de choix.
Le choix concret dépend de trois critères : le nombre de VLANs actifs, le débit inter-segment attendu, et les fonctions L3 réellement nécessaires. Pour un accès étage avec VLAN voix, données et invités, un switch L2 en LAN Base suffit souvent pour du routage intervlan léger. Pour un cœur de réseau ou un site avec dix VLANs et plus, un vrai switch L3 devient indispensable.
Sur Cisco Packet Tracer, deux scénarios se pratiquent couramment. Le premier repose sur un routeur relié à un switch en trunk dot1q avec des sous-interfaces 802.1Q. Le second utilise un switch niveau 3 (modèle 3560 ou 3650) avec des SVI directement configurées sur les VLANs, sans routeur externe.
Pour le scénario Router-on-a-Stick, on crée les VLANs sur le switch (`vlan 10`, `vlan 20`), on affecte les ports d’accès (`switchport mode access`, `switchport access vlan 10`), puis on configure le port relié au routeur en trunk (`switchport mode trunk`). Sur le routeur, on active l’interface principale, puis chaque sous-interface avec son encapsulation dot1Q et son IP de passerelle.
Pour le scénario switch L3, on active le routage IP (`ip routing`), on crée les VLANs, puis pour chaque VLAN une interface SVI (`interface vlan 10`) portant l’adresse IP de passerelle. Les postes finaux pointent vers cette SVI comme default gateway. Un simple ping entre deux hôtes de VLANs différents valide la configuration.
Sur un switch niveau 3 Cisco, quatre commandes structurent la configuration : `ip routing` active la fonction L3, `vlan X` crée le segment, `interface vlan X` déclare la SVI (Switched Virtual Interface), et `ip address` affecte la passerelle. Sur un routeur externe, on utilise plutôt `encapsulation dot1Q X` sur chaque sous-interface.
Côté ports, `switchport mode trunk` établit le lien trunk dot1q vers un routeur ou un autre switch, tandis que `switchport mode access` avec `switchport access vlan X` affecte les postes finaux. La commande `show ip route` affiche la table de routage et confirme la présence des réseaux directement connectés. `show vlan brief` liste les VLANs actifs et leurs ports. Pour le dépannage, `show interface vlan X` révèle immédiatement une SVI down ou une IP absente — les deux causes d’échec les plus fréquentes en production.
Sur FortiGate, la logique diffère du monde Cisco : le pare-feu joue le rôle de routeur central, et chaque VLAN devient une interface virtuelle rattachée à un port physique en mode trunk. Les règles de sécurité entre segments passent obligatoirement par la policy firewall, ce qui impose une conception plus stricte qu’avec un switch niveau 3 Cisco seul.
On crée d’abord une interface VLAN via Network > Interfaces, on associe le port physique parent et l’ID 802.1Q, puis on définit l’adresse IP passerelle. Chaque VLAN reçoit son sous-réseau et ses services DHCP éventuels. La circulation entre segments n’existe qu’après création explicite d’une policy dans Policy & Objects, avec source, destination et service autorisés. Cette approche zero-trust séduit les DSI soucieux de traçabilité, mais elle centralise la charge : au-delà de quelques centaines de mégabits de trafic est-ouest, un switch L3 dédié reste plus adapté que le pare-feu.
Le Cisco Catalyst 2960X en LAN Base gère un routage L3 restreint : routage statique uniquement, jusqu’à 16 routes statiques et pas de protocole dynamique type OSPF ou EIGRP. Il convient à une distribution simple avec quelques VLANs, mais pas à un cœur de réseau multi-sites ou à une architecture avec redondance L3.
Concrètement, le gabarit lanbase-routing active `ip routing` et les SVI, ce qui suffit à faire communiquer trois ou quatre VLANs d’un étage. Au-delà, les limites apparaissent vite : pas de VRF, pas de PBR, pas de multicast routing avancé. Pour un site qui grandit, le SG350-28P ou un Catalyst 9200 restent des choix plus sereins. Le 2960X reste pertinent en accès, avec sa passerelle par défaut pointant vers un vrai switch L3 en distribution. Notre équipe technique oriente d’ailleurs les DSI vers l’architecture adaptée après un audit des flux réels — mieux vaut cadrer l’usage que forcer un modèle sous-dimensionné.
On distingue le VLAN de données (postes utilisateurs), le VLAN voix (téléphonie IP, souvent tagué automatiquement par le switch en LLDP-MED) et le VLAN de management (accès aux équipements réseau, isolé pour la sécurité). Certaines architectures ajoutent un VLAN natif non tagué sur les trunks et un VLAN invités séparé pour le Wi-Fi public. Ce découpage reflète les usages typiques en PME.
Le routage statique (routes définies manuellement), le routage dynamique par IGP (OSPF, EIGRP, IS-IS pour l’intérieur d’une organisation), le routage dynamique par EGP (BGP pour l’inter-domaine), et le routage par défaut (default route vers un next-hop unique). Sur un Cisco 2960X en LAN Base, seul le statique et le default sont disponibles — les protocoles dynamiques exigent une gamme supérieure avec licence IP Services.
Non, un switch L2 ne dispose ni de table de routage IP, ni de SVI actives. Il commute uniquement dans un même VLAN. Pour faire communiquer des VLANs, il faut soit un routeur externe en Router-on-a-Stick via un trunk dot1q, soit remplacer le switch L2 par un switch L3 capable d’activer `ip routing` et de porter des interfaces virtuelles.
Routage statique uniquement. La fiche DIB du SG350-28P annonce jusqu’à 512 routes statiques IPv4, 128 interfaces IP et le routage inter-VLAN. Attention, ces maxima ne se cumulent pas : Cisco impose que routes IPv4 + 2 × interfaces IP + hôtes IP restent sous 992 entrées sur la série Sx350. On reste très loin devant un 2960X en LAN Base, plafonné à 16 routes statiques. Cette capacité statique étendue couvre la grande majorité des besoins PME et petit multi-sites. Pour du routage dynamique (OSPF, EIGRP, BGP), il faut se tourner vers une gamme supérieure type Catalyst 9200, absente du catalogue DIB à ce jour.
Le routage inter-VLAN (ou routage intervlan) désigne la fonction qui permet à des VLANs distincts, normalement isolés au niveau 2, d’échanger du trafic IP. Cette fonction s’appuie soit sur un routeur externe relié en trunk 802.1Q (Router-on-a-Stick), soit sur un switch niveau 3 doté d’interfaces virtuelles SVI qui font office de passerelle pour chaque VLAN.
Pas pour le trafic interne entre VLANs, que le switch niveau 3 traite directement via ses SVI. Le routeur externe reste nécessaire pour la sortie internet, le NAT, le VPN site-à-site et les fonctions WAN. Une architecture typique combine un switch L3 en cœur pour la communication inter-VLAN et un routeur ou pare-feu en bordure pour l’accès extérieur.
On applique des ACL (Access Control Lists) sur les SVI pour filtrer les flux autorisés, en cohérence avec les recommandations de segmentation publiées par ENISA (Source : ENISA, 2025). L’objectif : isoler serveurs, postes utilisateurs et IoT, et bloquer les mouvements latéraux. Une matrice de flux formalisée en amont évite les ACL improvisées qui deviennent vite ingérables.
Configurer proprement le routage inter-VLAN sur un switch niveau 3 reconditionné comme le SG350-28P offre une segmentation robuste sans exploser le budget. DIB accompagne les DSI dans le choix du modèle adapté à leur volumétrie de VLANs et à leurs contraintes L3. Pour consulter la fiche complète du SG350-28P et les autres switches manageables du catalogue, rendez-vous sur dib-reconditionne.fr.
DIB fournit aux PME, ETI et collectivités du matériel informatique reconditionné certifié : serveurs Dell et HP, postes de travail HP, Lenovo et Dell, ainsi qu’une gamme réseau Cisco et HPE Aruba avec garantie jusqu’à 36 mois. Notre équipe accompagne les DSI dans le dimensionnement des architectures, du poste utilisateur au cœur de réseau. Pour choisir un switch manageable adapté, consultez notre guide DSI dédié aux switches Cisco reconditionnés.